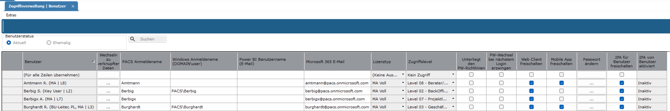
In der Liste sehen Sie alle angelegten PACS Benutzer. Wenn Sie PACS in der eigenen Infrastruktur nutzen (On-Premises Einsatz) ist die folgende Beschreibung relevant.
Bei Nutzung der PACS Cloud-Dienste klicken Sie Benutzertabelle (Cloud-Dienste Nutzung).
|
|
Rich Client |
Web Client (Online) |
|
Spalte (1): BENUTZER (Kontaktname & Profilzordnung) |
Alle in PACS definierten Benutzer sind aufgeführt. Die Benutzer-Definition erfolgt unter KONTAKTVERWALTUNG | Register Ressourcendaten. |
|
|
Spalte (2): PACS Anmeldename Mit dem PACS Anmeldenamen erfolgt die Anmeldung an der PACS Software über die sog. PACS Authentifizierung. |
Der Anmeldename kann unter KONTAKTVERWALTUNG | RESSOURCENDATEN definiert werden oder direkt in die Spalte eingetragen werden. |
|
|
Spalte (3): Windows-Anmeldename (DOMAIN\user) Mit dem Windows-Anmeldename erfolgt die Anmeldung an der PACS Software über die sog. Windows Authentifizierung. Es handelt sich hierbei um eine vereinfachte PACS Login-Möglichkeit am Rich Client unter Nutzung des Windows Active Directory (Single Sign-on). |
Als Windows-Anmeldename (DOMAIN\User) ist der Name zu verstehen, mit dem man sich an dem eigenen Arbeitsplatz bzw. Laptop anmeldet. Der Windows-Anmeldenamen ist nur beim Rich Client nutzbar, NICHT für den Web Client (Online). Eintrag bspw. SERVERNAME\Mustermann (siehe Screenshot-Beispiel 1 weiter unten)
|
Die Anmeldung über den Windows-Anmeldenamen ist nicht möglich. |
|
Spalte (4): Power BI Benutzername (E-Mail) Spalte (5) Microsoft 365 E-Mail |
|
|
|
Spalte (6): Lizenztyp Spalte (7): Zugriffslevel |
|
|
|
Spalte (8): Unterliegt den Passwortrichtlinien Dies aktiviert/deaktiviert für den Benutzer alle Passwortrichtlinien. (Mehr Infos finden sie unter Passwortrichtlinien.) |
Die Richtlinien können Sie selbst definieren. |
|
|
Spalte (9): Passwortwechsel bei der nächsten Anmeldung erzwingen Dies ist nur relevant, wenn der Mitarbeiter auch den Passwortrichtlinien unterliegt (Haken in der 4. Spalte) Nach erfolgtem Passwortwechsel durch den Benutzer, wird diese Aktivierung vom System für den Benutzer wieder entfernt. Prüfung beim Passwortwechsel: Der Passwortwechsel wird nicht zugelassen, wenn
|
Dies kann von Ihnen selbst aktiviert werden.
Die Aktivierung hat bei aktiver 'Windows-Authentifizierung' (Eintrag in Spalte 3) keine Relevanz.
|
|
|
Spalte (10): Web Client freischalten Spalte (10): Mobile App freischalten |
Aktiviert/deaktiviert den Zugriff via PACS Web Client bzw. Mobile App. | |
|
Spalte (11): Passwort ändern |
Die Passwort-Änderung für Dritte durch berechtigte Personen ist möglich (alle Zugriffsrollen/ Level, die für diesen Bereich freigeschalten sind. In der Regel sind dies User mit dem Level 1+2 (Keyuser). | |
|
Spalte (12): 2FA für Benutzer freischalten Spalte (12): 2FA von Benutzer aktiviert |
Weitere Beschreibungen finden Sie unter | |
Beispiel: Verknüpfung Anmeldename mit dem Window Anmeldenamen
Durch Eintrag des Windows-Anmeldenamens kann die Anmeldung an der PACS Software ohne zusätzliches Passwort erfolgen.